近日,矢安科技正式发布数据安全验证平台——数衡(AS DSV,Data Security Validation)。平台面向数据安全防护能力的持续验证与风险量化,贯穿数据全生命周期,围绕数据分类分级、数据脱敏、数据防泄漏与数据库安全四大重点场景,以可控的合成数据模拟真实攻击与泄露行为,在授权与安全边界内收集证据、自动判定、量化评分。
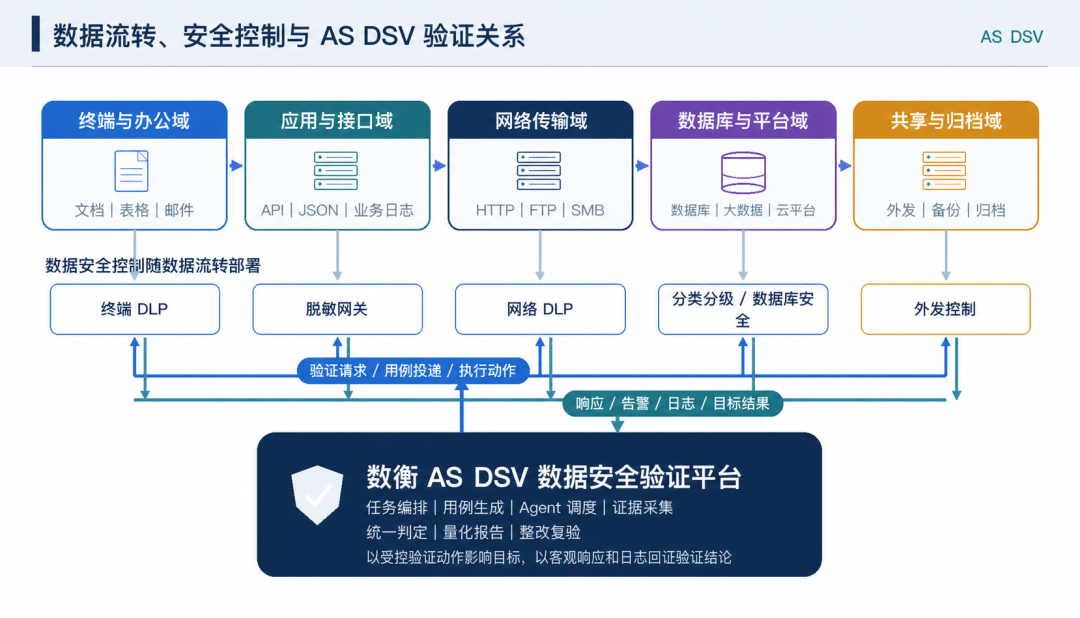
图 01|数据在终端、接口、网络、数据库间流转,安全控制是否真的随行
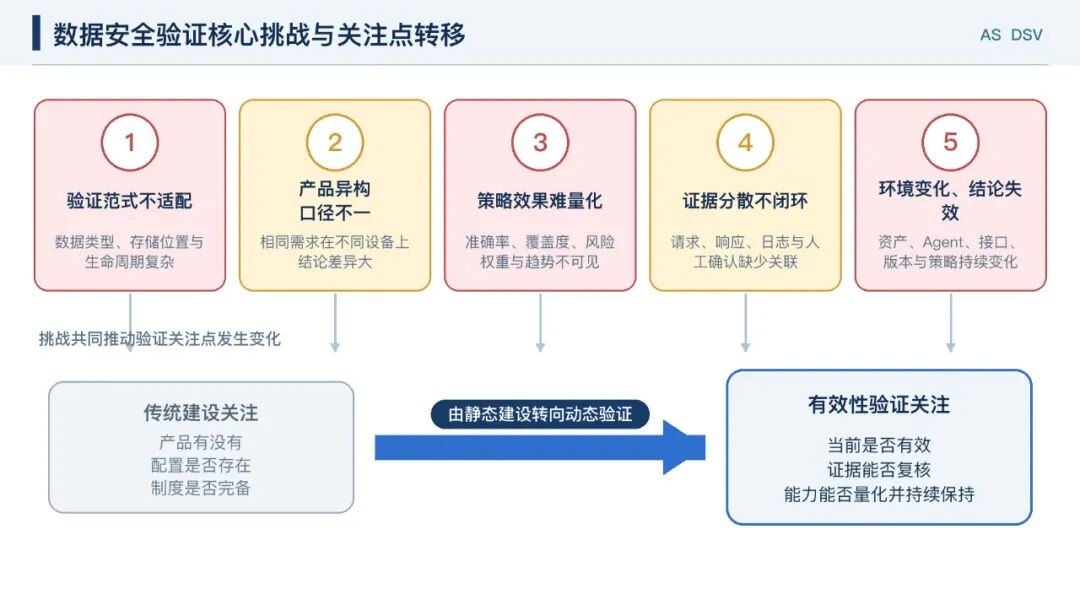
数据安全产品并不稀缺——分类分级上线了,脱敏策略配了,DLP 和数据库防火墙也部署了。可真正出问题的时候,往往是这些「早已配齐」的产品没能拦住。传统建设存在四个结构性盲区:
有 ≠ 有效 产品上线不等于防护生效,POC 不等于日常运营,临时演示不等于长期可靠。
静态 ≠ 动态 配置完成不等于持续有效,策略、版本、网络或业务一旦变更,能力可能悄悄回退。
分散 ≠ 闭环 日志堆叠不等于可追溯,四类设备各说各话,问题难以定位到具体环节。
检查 ≠ 实战 合规检查回答「能力是否部署」,运营需要回答「在当前网络、数据、策略和版本下是否持续有效」。
规则是否真正命中、异常数据是否被识别、敏感信息是否按预期脱敏、外泄通道能否阻断、数据库高风险行为是否被拦截——这些都需要可重复的实战化验证来回答。
图 02|由静态建设转向动态验证:关注点从「有没有」转向「有没有效」
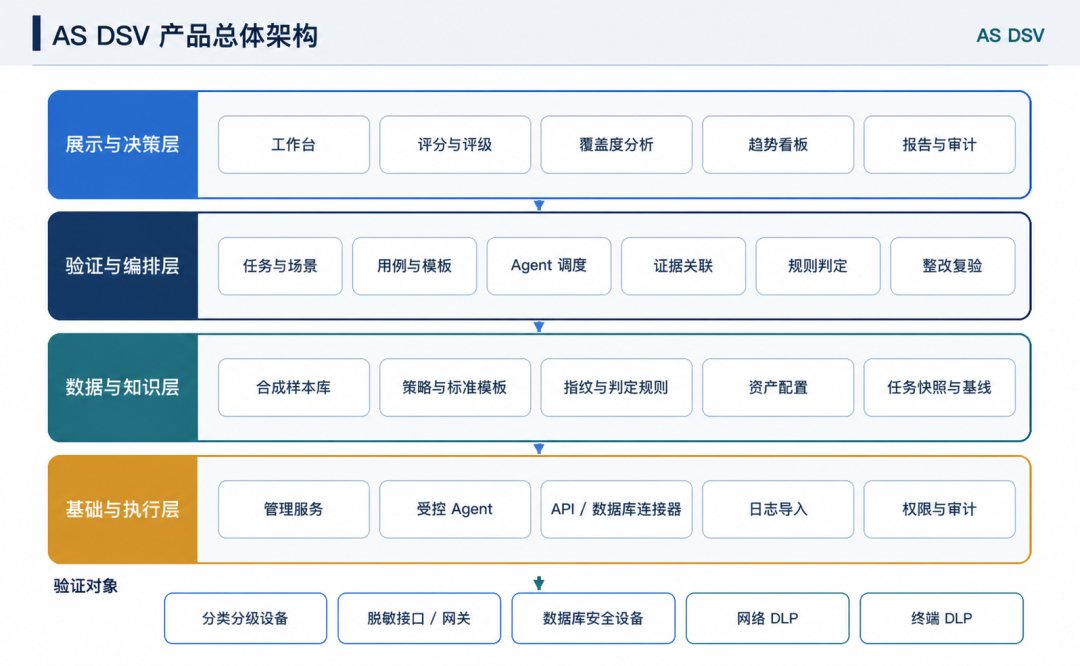
数衡不是又一台数据安全产品,而是用来验证已有数据安全产品是否真正有效的「安全体检官」。它的核心方法论是一个完整的验证闭环:
标准化任务编排策略
动态生成测试用例
受控 Agent 执行模拟攻击
与目标交互、收集证据
结果比对、自动判定
评分分析、量化输出
从验证配置、执行取证到结果呈现形成闭环,以场景、任务、资产、用例等维度沉淀评分、评级、覆盖度与防护状态,为识别防护有效性、定位薄弱环节、追溯验证依据提供产品化支撑。每一次验证都有据可查、有分可评、有迹可循。
图 03|数衡(AS DSV)产品总体架构
围绕员工外发文件、U 盘拷贝、接口返回未脱敏、生产数据进测试环境、试探性拖库这些真实「日常」,数衡开设了四个「体检科室」——不是看配置对不对,而是走一遍,看拦不拦得住。
数据分类分级
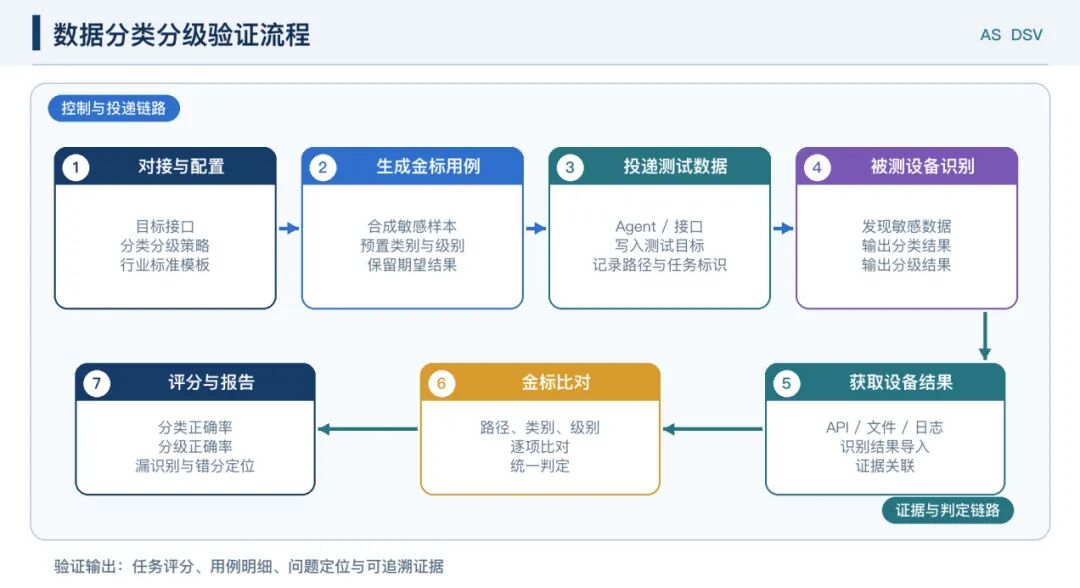
投递已知金标样本,观察设备识别结果,与预期分类分级做三向比对——识别错了、级别标错了,一眼可见。内置新国标、金融、车联网、能源电力等行业模板,以分类正确率与分级正确率形成任务评分,输出用例明细与问题定位。
图 04|数据分类分级验证流程:投递金标 → 设备识别 → 三向比对
数据脱敏
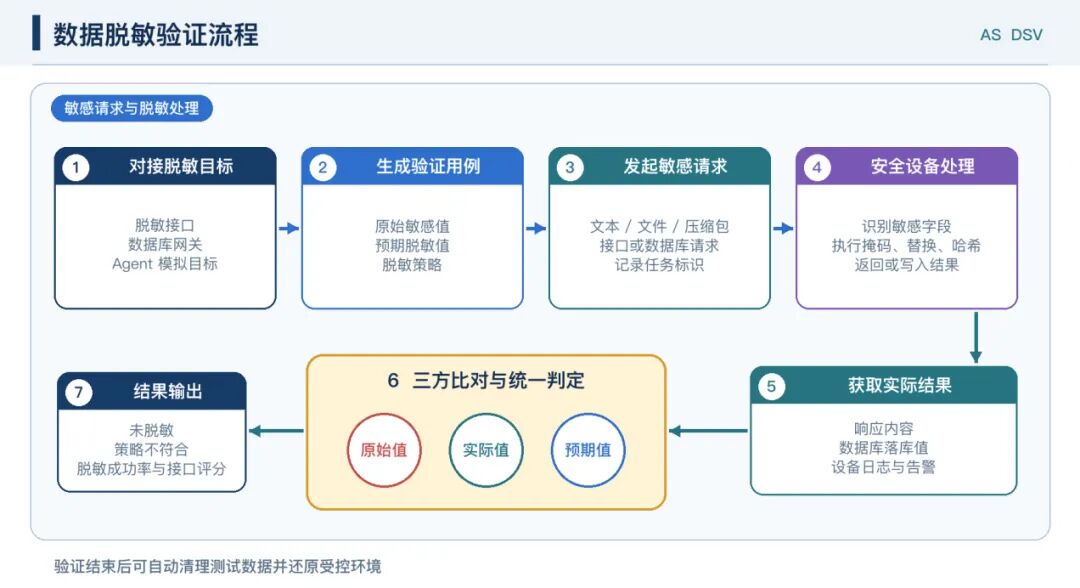
发起真实请求、取回实际返回值,与原始值、预期脱敏值做三方比对,区分「未脱敏」与「脱敏结果不符合策略」等多种异常。覆盖接口脱敏与数据库脱敏两种典型场景,内置掩码、固定值替换、哈希、截取、截断等策略库,验证后可自动清理还原环境。
图 05|数据脱敏验证:原始值 / 实际值 / 预期值三方比对
数据防泄漏
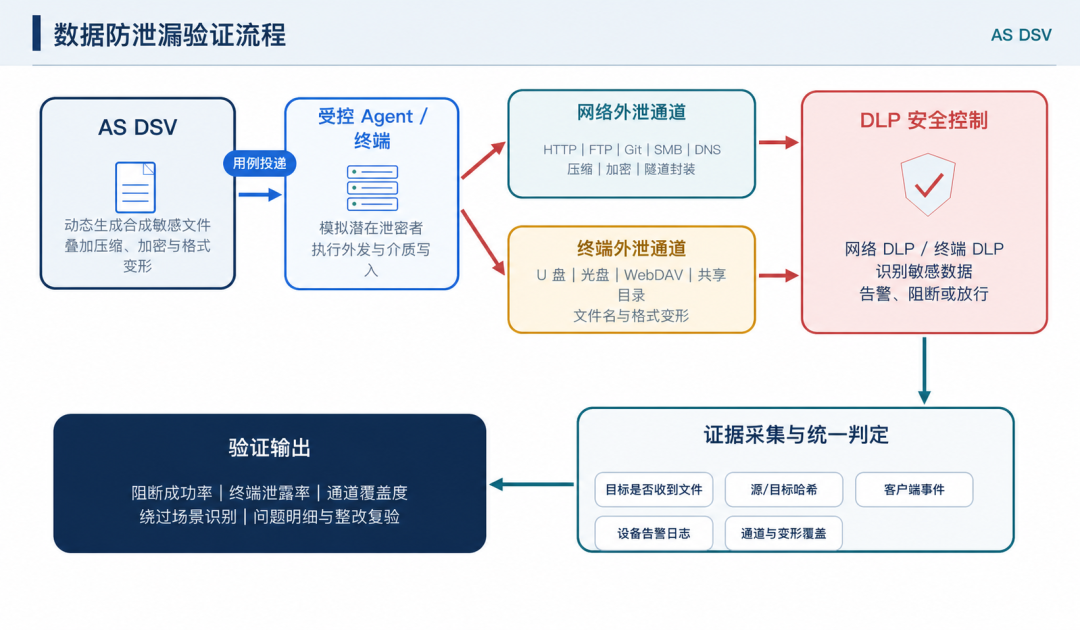
从潜在泄密者视角构造敏感文件,走遍 HTTP、FTP、Git、SMB、DNS 与 U 盘、光盘、WebDAV、共享目录等外泄通道,并叠加多层压缩、加密、隧道封装与格式变形等隐蔽手法,输出阻断成功率、终端泄露率、通道覆盖度与绕过场景识别结果。
图 06|数据防泄漏验证:从受控 Agent 出发的「泄密者视角」
数据库安全
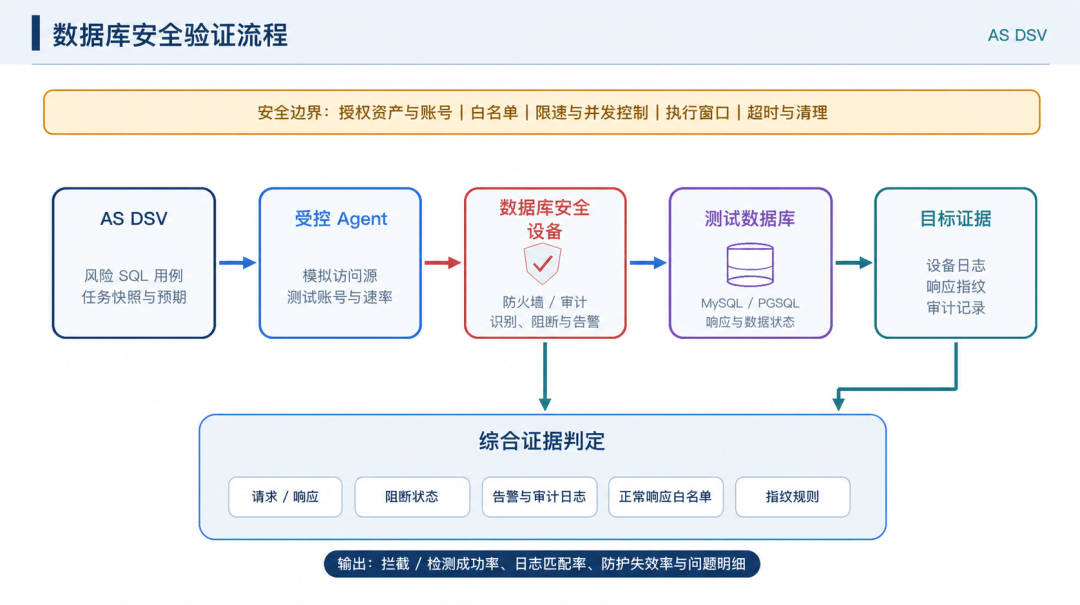
受控 Agent 向数据库安全设备发起风险请求,结合响应结果与设备告警日志综合判定——拦没拦住、告没告警、日志匹不匹配,三方对齐才算有效。覆盖拖库、越权提取、SQL 注入与缓冲区溢出、恶意载荷等高风险行为;未接入日志时可用内置指纹库的智能模式初步判定。
图 07|数据库安全验证:受控 Agent → 数据库安全设备 → 证据闭环
多种部署方式 同时支持 SaaS 服务与私有化部署,适配不同行业合规要求。
持续模拟攻击 操作简单、成功率高,7×24×365 持续评估,先于对手发现风险。
覆盖完整场景 覆盖数据全生命周期、多种数据类型与存储形式。
可定制攻击向量 支持仿真攻击场景与无害化攻击向量,可按实际环境定制模板。
无害化攻击模拟 对业务无入侵、无影响,恶意样本均为矢安科技自主开发的「灭活」样本,Agent 可模拟被测目标,验证后自动还原。
结果量化分析 可视化呈现验证覆盖度、防护有效性、告警时效性与防护持续性趋势。
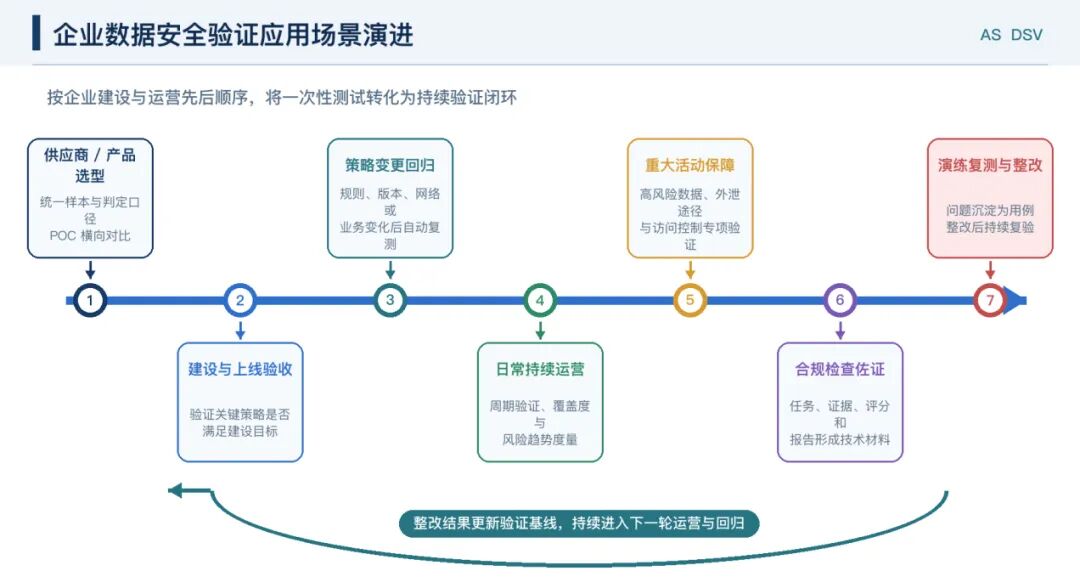
在企业建设与运营的各个环节,数衡都能给出客观、可比、可追溯的验证结果,把一次性测试转化为持续验证闭环。
供应商或产品选型 用一致用例与判定规则对比不同产品的识别、脱敏、阻断与告警能力。
产品上线验收 投产前验证分类分级、脱敏、DLP 与数据库安全的关键策略是否满足建设目标。
策略变更回归 规则、版本、网络或业务变更后自动执行基线用例,及时发现能力回退。
安全运营度量 按项目、场景、资产、策略和时间分析风险评分、覆盖度及整改趋势。
重大活动保障 重要时期前集中验证高风险数据、外泄途径与数据库访问控制。
合规检查佐证 把任务、证据、评分与报告作为制度与技术控制有效性的客观材料。
红蓝对抗复测 把演练中发现的问题沉淀为用例,整改后持续复测。
图 08|数据安全验证应用场景:从选型到运营整改的全周期闭环
产品有没有,已经答完;
产品有没有效,才是下半场的题目。
—— 数衡 AS DSV 产品理念
数据安全真正失守,往往就发生在「按部就班」里:员工在做事、数据在流转、规则在运行。数衡想在数据被带走、被改坏、被泄露之前,先替企业已有的安全产品做一次完整的实战体检——不是看配置对不对,而是走一遍,看拦不拦得住。