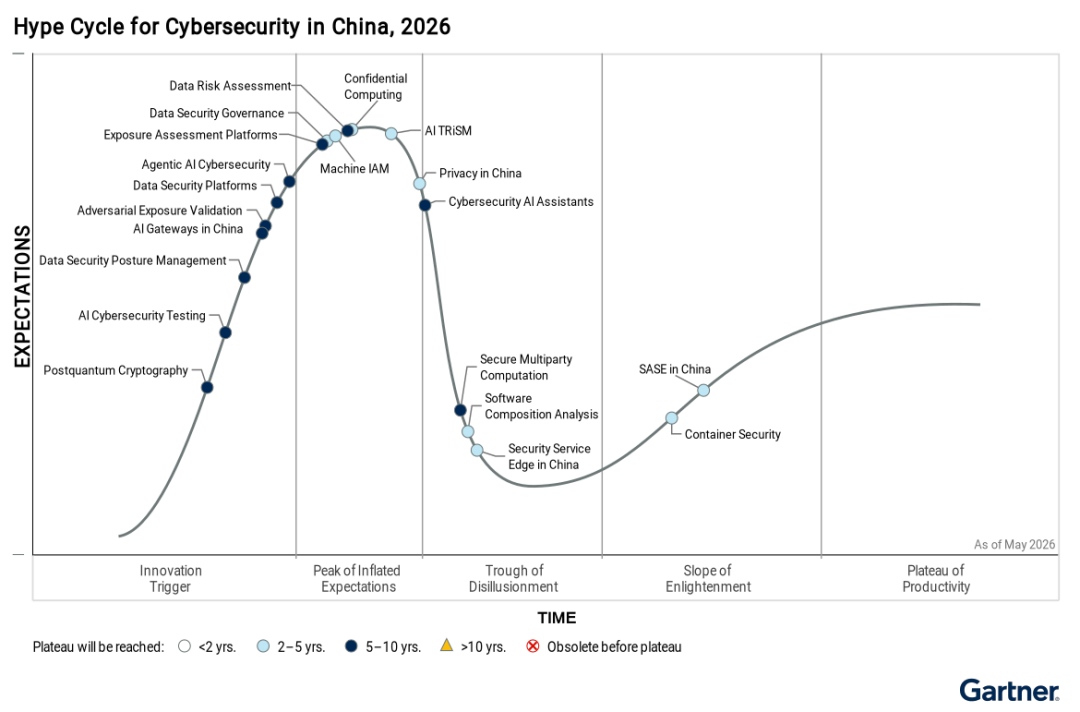
近日,Gartner 发布《2026 中国网络安全技术成熟度曲线》报告,对中国网络安全多个新兴领域的现状与发展趋势进行了分析。矢安科技再次入选对抗性暴露验证(AEV)代表性厂商。截至目前,矢安科技已连续四年入选 Gartner 对抗性暴露验证/入侵与攻击模拟领域代表性厂商。
Gartner《2026 中国网络安全技术成熟度曲线》 来源:Gartner, 2026
Gartner 在报告中指出:AEV 已不再停留于传统入侵模拟层面,而是进一步发展为面向全系统的持续、自动化验证能力。它通过自动化测试帮助组织获得混合环境中暴露面的可视性,支持优化防御措施,并扩大红队能力的覆盖范围;同时,也有助于组织提前满足合规驱动型安全测试要求,例如国家攻防演练。
从 Gartner 对 AEV 的描述可以看出,企业安全建设正在更加重视对风险真实可利用性的验证,而不再停留于风险发现与识别层面。报告中提到,AEV 通过展示混合环境中的真实可利用性,帮助组织区分理论风险与可行动的暴露。这意味着,在企业安全治理实践中,识别风险本身已不足以支撑优先级决策,组织还需要进一步判断哪些风险具备真实攻击条件、哪些暴露点可能形成实际攻击路径,并据此优化治理顺序与资源投入。
AEV 所强调的并不仅是验证动作本身,更是一种更加贴近攻击者视角、更加面向治理结果的安全建设思路,也正因此成为企业在暴露风险治理与防护有效性评估中的重点关注方向。
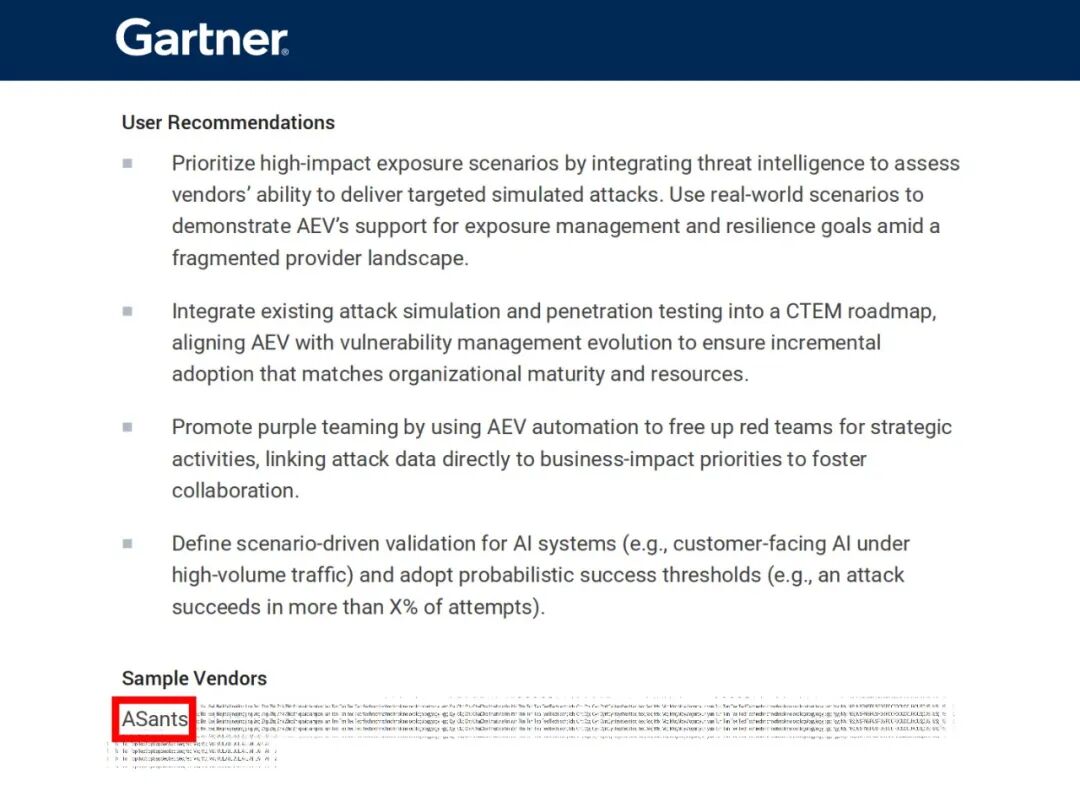
在报告中,Gartner 将矢安科技(ASants)列为 AEV 中国市场代表性厂商,表明矢安科技在主动安全、暴露验证与实战化评估方向的能力持续获得 Gartner 认可,也印证了公司在对抗性暴露验证方向上的产品沉淀与市场站位。
Gartner 报告 AEV 章节页,Sample Vendors 中标注 ASants 来源:Gartner, 2026
矢安科技以攻鉴(AS BAS)突破与攻击模拟系统为代表的入侵与攻击模拟能力,长期强调通过实战化方式验证安全防护体系的实际有效性;而在问安(AS Pulse)安全体检智能体中,能力进一步被纳入统一的体检流程与智能编排机制之中,使企业不仅能够识别风险,而且能够对风险的真实可利用性、防护拦截效果及整改优先级形成更清晰的判断。
在 Gartner 报告中,EAP 主要指能够持续识别并优先排序各类暴露问题的平台能力,覆盖漏洞、错误配置等不同类型的风险,并通过攻击路径可视化、上下文关联以及与修复流程的联动,支撑更持续的暴露面治理。其核心价值在于,将分散的风险发现结果整合为统一视图,从而提升暴露治理的组织效率与执行效果。
EAP 所关注的重点并不只是「发现暴露」,而是将暴露识别、风险排序、路径分析与整改闭环纳入统一的平台化治理框架之中,所对应的是一类持续化、上下文化、可运营的暴露风险管理能力。
矢安科技在 EAP 方向的能力承接
觅影(AS EASM) 外部攻击面管理系统识别企业外部攻击面,覆盖暴露资产、信息泄露、供应链与关联风险等。
问安(AS Pulse) 在此基础上进一步承接体检任务组织、风险清单输出、整改跟踪与趋势呈现等能力。
由此,矢安科技在暴露识别之外,进一步形成了覆盖风险聚合、治理协同与闭环跟踪的能力链条。
04AI-CT:从传统测试走向 AI 安全专项验证
在 Gartner 报告中,AI-CT 主要指面向 AI 系统和 AI 应用的专项安全测试能力,重点覆盖提示词注入、模型利用、工具滥用、模型组件风险以及 AI 场景下的数据泄露等传统安全测试工具难以完整识别的新型问题。随着大模型、智能体及生成式 AI 应用逐步进入生产环境,企业需要建立更有针对性的 AI 安全测试与验证机制。
问安(AS Pulse)安全体检智能体逐步将安全体检能力进一步延伸至大模型应用、智能体工具调用与内容安全围栏等场景。问安以 AI 对话为入口、以智能编排为核心,能够围绕体检目标自动组织验证流程,并结合生成式攻防、场景自决策与代理自进化能力,提升 AI 场景下的验证覆盖度、结果研判能力与闭环交付水平。随着 AI 应用逐步进入生产环境,问安也正在成为企业开展 AI 场景安全体检与验证的重要能力载体。
风险被发现,不等于风险可利用。
能被实战验证的,才排得进整改清单。
—— 矢安科技 · 攻击面管理实践
从趋势判断走向能力落地
从 Gartner 的观察可以看出,企业安全建设正在从单点部署走向更强调验证、治理与专项测试的体系化阶段。随着数字化与 AI 应用不断深入,如何以更贴近实战的方式识别问题、验证风险并推动治理闭环,正在成为企业安全建设中的关键命题。矢安科技也将继续围绕这一方向,推动主动安全能力的持续演进与落地。