01
10月1日起,网安检查正式换“考卷”
2026年8月7日,公安部正式发布《公安机关网络空间安全监督检查办法》(公安部令第176号),该办法自2026年10月1日起施行,同时废止2018年9月发布的《公安机关互联网安全监督检查规定》(公安部令第151号)。
第176号令的发布,意味着网安检查正式换“考卷”,从"规定"升格为"办法",监管范畴由"互联网安全"扩展为"网络空间安全",文件名字的变化意味着监管升级。那么到底有哪些重大变化?
接下来,让我们一起学习一下:
02
制定依据扩展:由2部增至7部
03
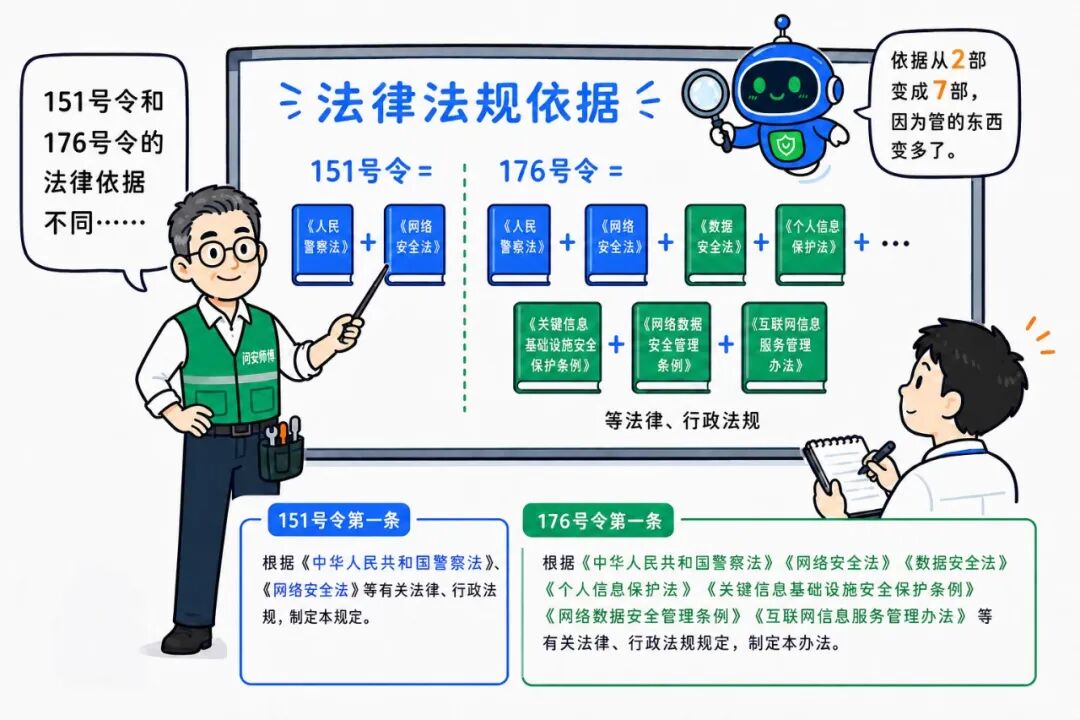
151号令的制定依据为《人民警察法》《网络安全法》2部法律。176号令的依据扩展为7部,新增《数据安全法》《个人信息保护法》《关键信息基础设施安全保护条例》《网络数据安全管理条例》《互联网信息服务管理办法》。
需要说明的是,新增法规均于2018年之后陆续出台,因此依据的扩展并非公安机关执法权限的主动扩张,而是上位法体系逐步完善后的自然结果,执法的合法性基础更为充分。这一变化直接作用于办法第十六条:对违法行为的追责,可援引的法律由1部扩展至7部,追责覆盖面与确定性显著提升。
检查对象:8类主体纳入范围
04
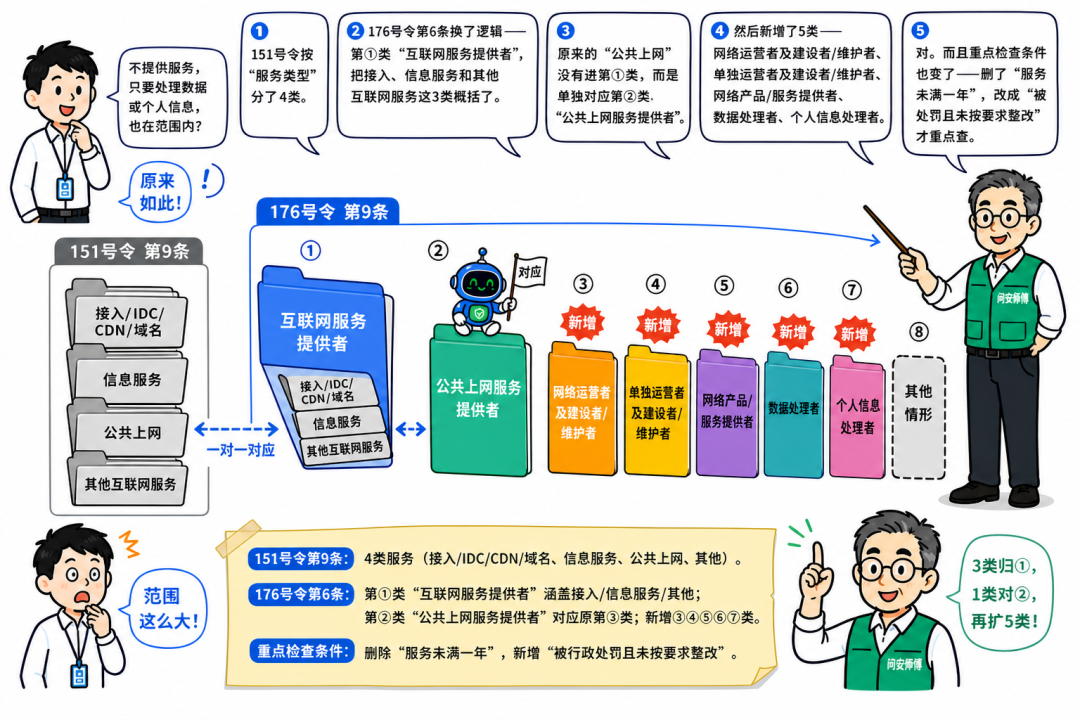
176号令第六条明确8类检查对象:互联网服务提供者(含接入服务、数据中心、CDN、域名服务、信息服务提供者)、公共上网服务提供者、网络运营者及其建设维护者、关键信息基础设施运营者及其建设维护者、网络产品和服务提供者、数据处理者、个人信息处理者,以及其他依法应当接受监督检查的主体。
总体而言,凡涉及网络运营、数据处理、个人信息处理以及网络产品和服务提供的单位,均属于检查范围。此外,曾发生网络安全事件、或因未履行网络安全义务被行政处罚且未完成整改的单位,将被列为重点关注对象,检查频次相应提高。
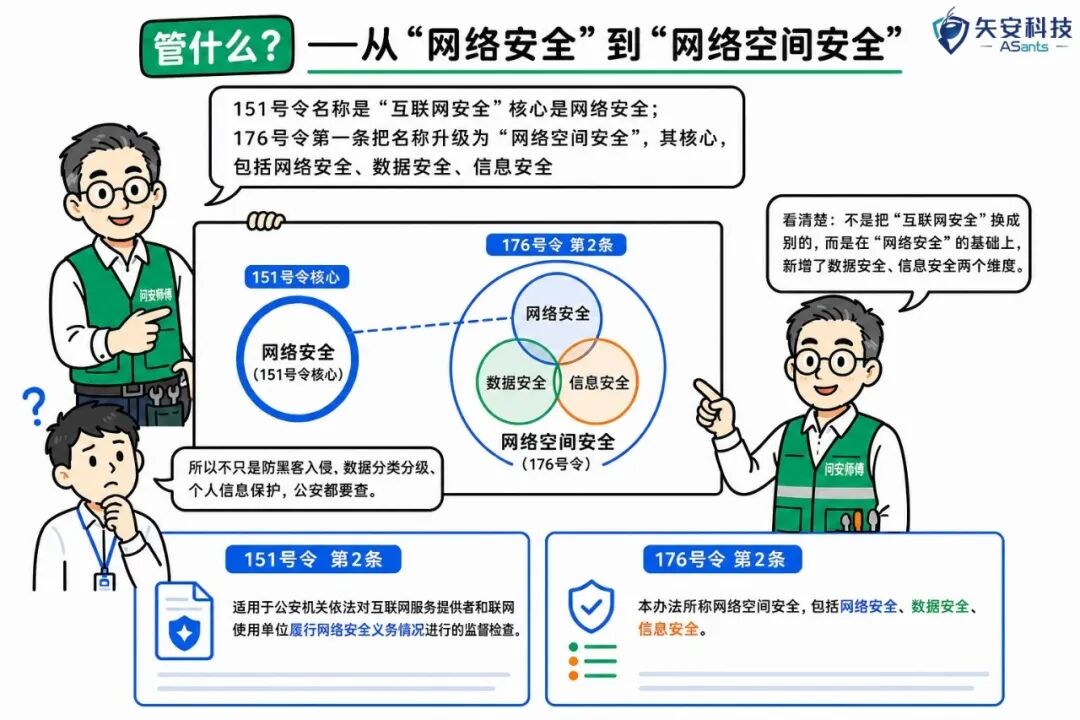
管什么:从网络安全到网络空间安全
05
176号令第二条明确,"网络空间安全"是网络安全、数据安全、信息安全三个层面。一次检查将对三类义务同时核验,企业以往仅满足单一方面合规要求的做法已难以适用。过去那种"等保过了但数据裸奔""数据合规但网络基础失守"的偏科打法,行不通了。
重点检查内容:新增三项
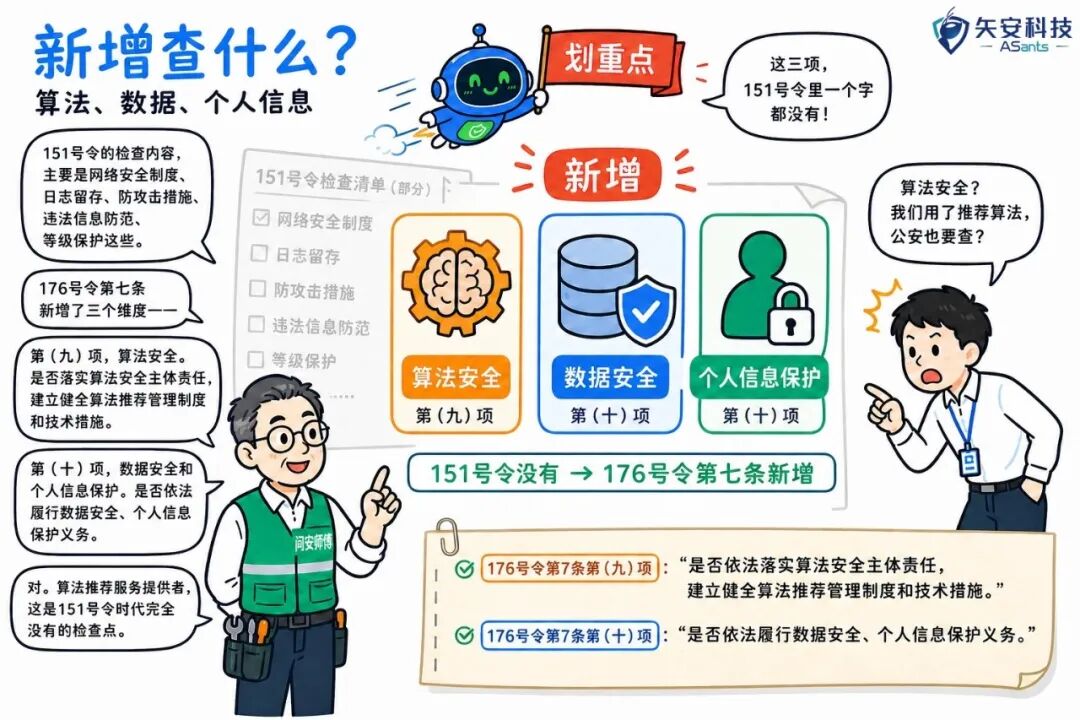
176号令第七条列出11项重点检查内容,其中三项是以前151号令所没有的:
算法安全是否落实算法安全主体责任,建立健全算法推荐管理制度与技术措施。内容平台、电商平台及人工智能相关企业尤需关注。
数据安全是否依法履行数据安全保护义务。
个人信息保护是否依法履行个人信息保护义务。
151号令时代的检查重点集中于联网备案、日志留存、等级保护等传统事项,而176号令将合规要求扩展到了算法和数据领域。
检查方式:立体检查,线上线下
07
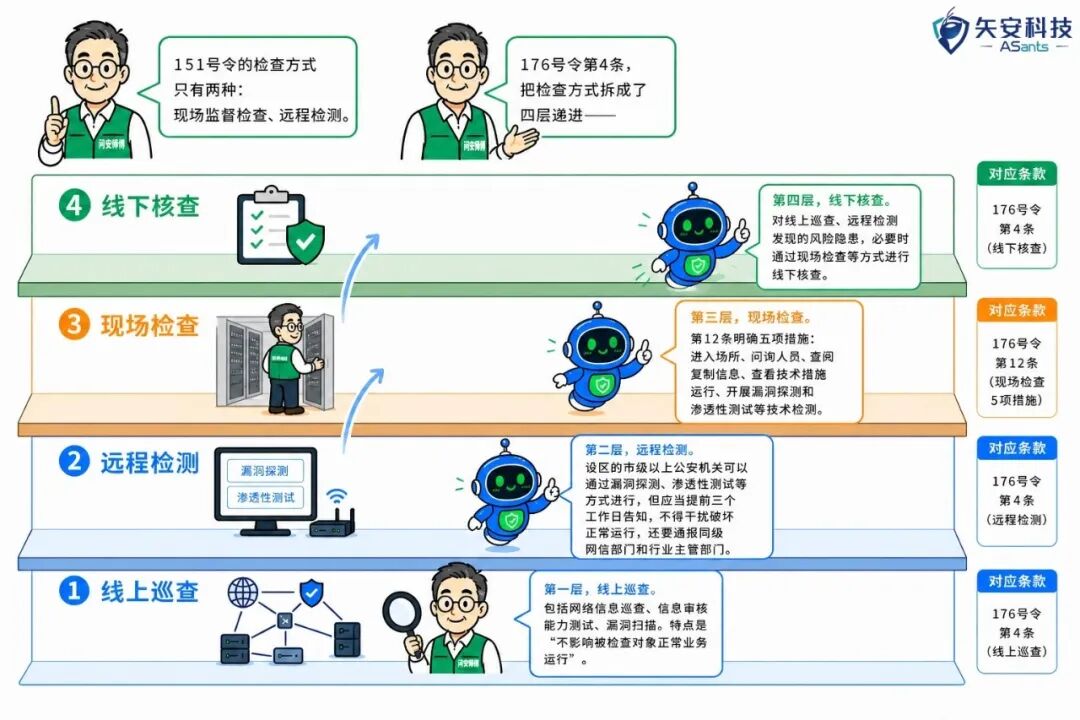
176号令将监督检查分为线上巡查、远程检测、现场检查、线下核查四种手段,其中线下核查是线上检查发现隐患后的核查闭环;同时按性质区分日常性现场检查(等保三级以上网络及关基运营者每年一次)与专项监督检查(重大安保任务、案事件调查处置,不受频次限制)。
检查手段从以材料审查为主转向技术验证为主,漏洞、暴露面及防护有效性将通过技术手段直接检验。
现场检查,每年一次
08
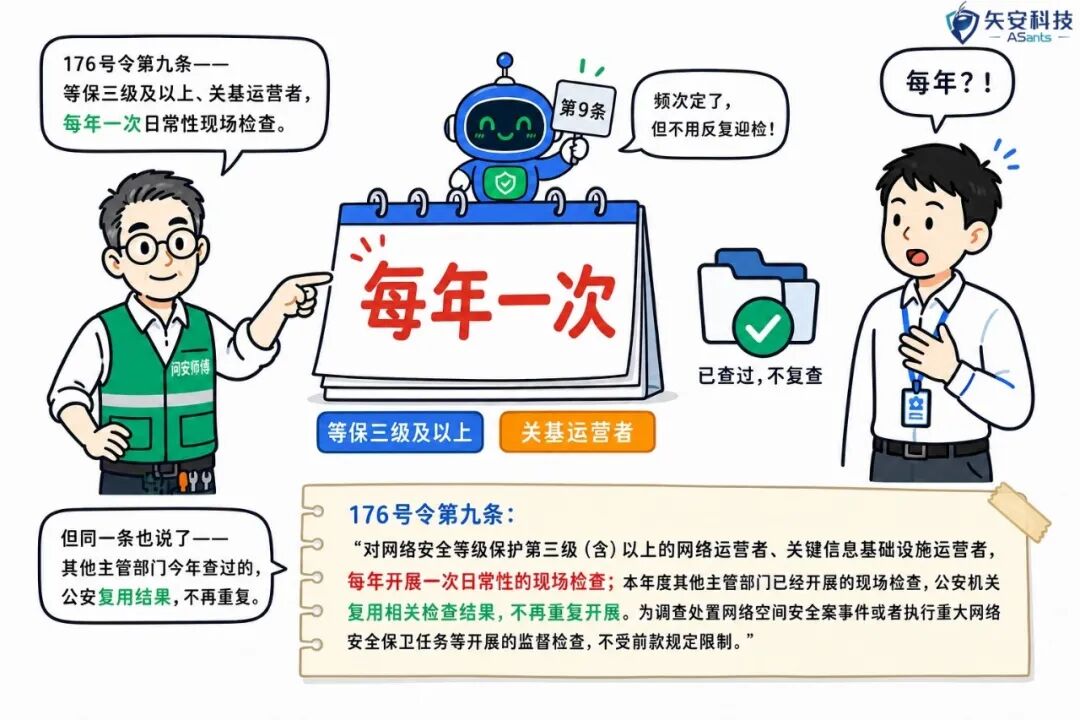
176号令第九条规定,对等保三级及以上的网络运营者、关键信息基础设施运营者,每年开展一次日常性现场检查。对符合条件的企业而言,公安机关的现场检查将由偶发事项转变为年度合规管理的固定事项。
同时,176号令也对重复检查作出了限制:本年度其他主管部门已检查过的,公安机关复用检查结果,不再重复检查。对电信、能源、交通、水利、金融、国防科技工业等重点行业开展现场检查的,提前5个工作日告知网信部门及行业主管部门;对方提出联合检查的,联合开展。
重大安保,专项加查
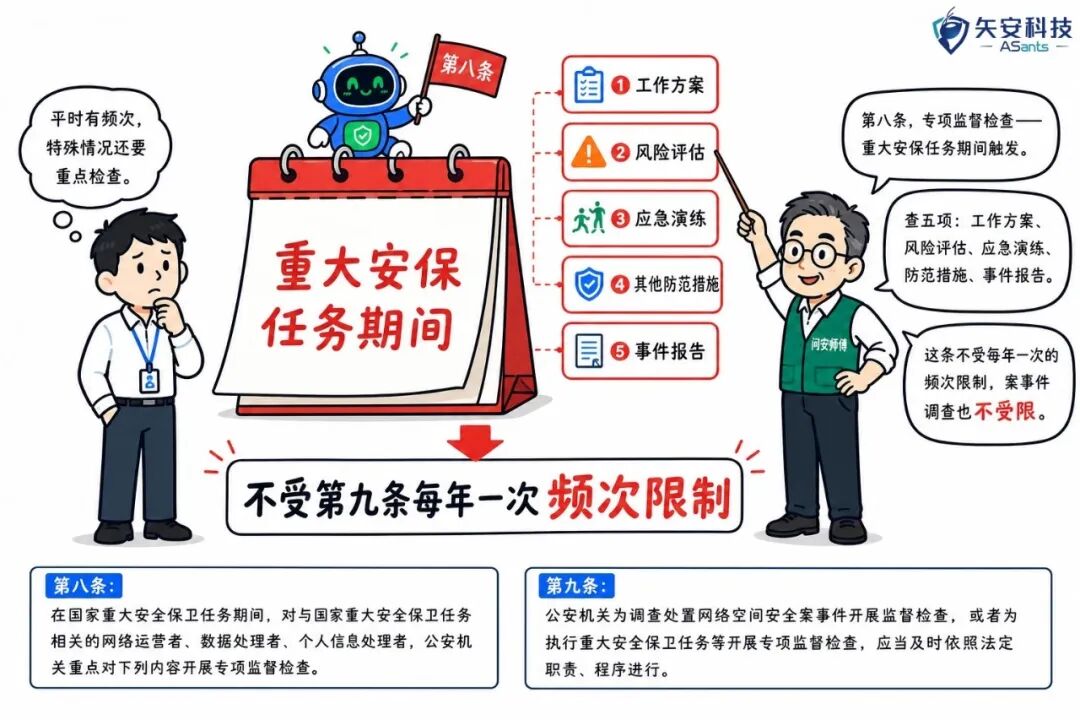
176号令第八条规定,国家重大安全保卫任务期间,公安机关将对与安保任务相关的网络运营者、数据处理者、个人信息处理者开展专项监督检查。
这意味着,第九条“每年一次”的日常现场检查之外,重大安保任务还会触发“专项加查”,且不受每年一次频次限制。同样,因调查处置网络空间安全案事件开展的监督检查,也不受限。
对企业来说,除了一年一度的日常迎检,还得在重大安保时期提前把风险评估、应急预案和演练做到位,应对可能的专项检查。
渗透测试:权限上收,程序严格
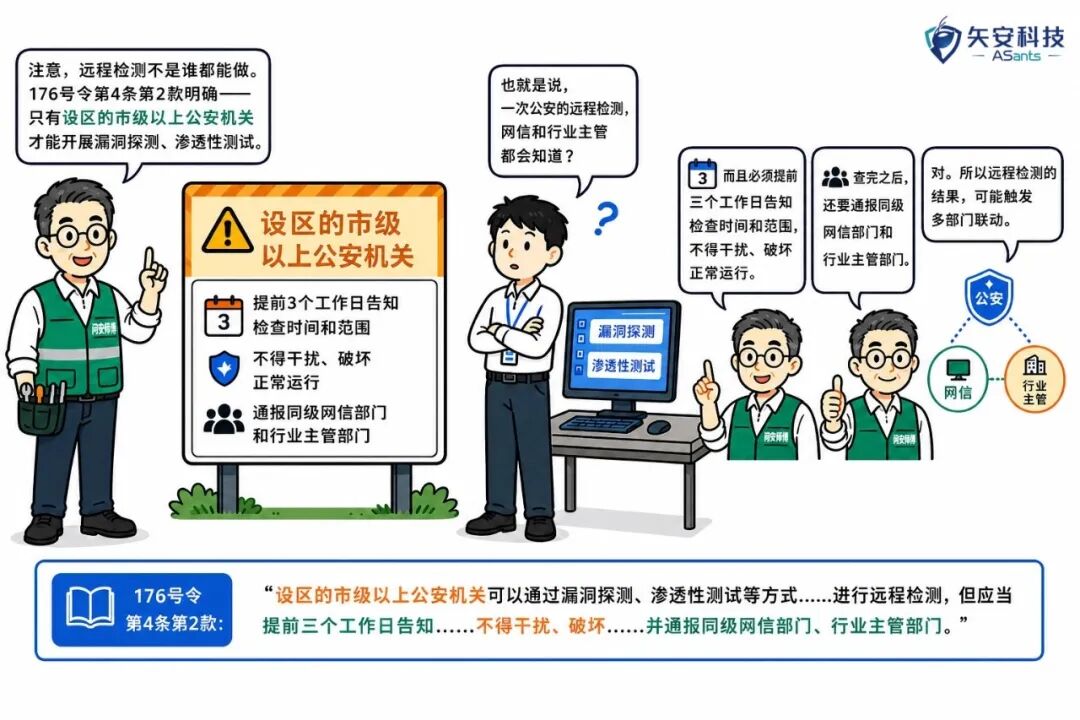
权限:漏洞探测、渗透性测试只有设区的市级以上公安机关能组织实施。
程序:提前3个工作日告知检查时间和范围;不得干扰、破坏系统正常运行。
共享:远程检测情况通报同级网信部门、行业主管部门。
外包:可以委托网络安全服务机构提供技术支持,但要向上一级公安机关备案,服务机构须在人民警察指挥下开展工作,参与的机构和人员要做背景审查和全流程安全管理。
两条红线 + 一个约谈机制
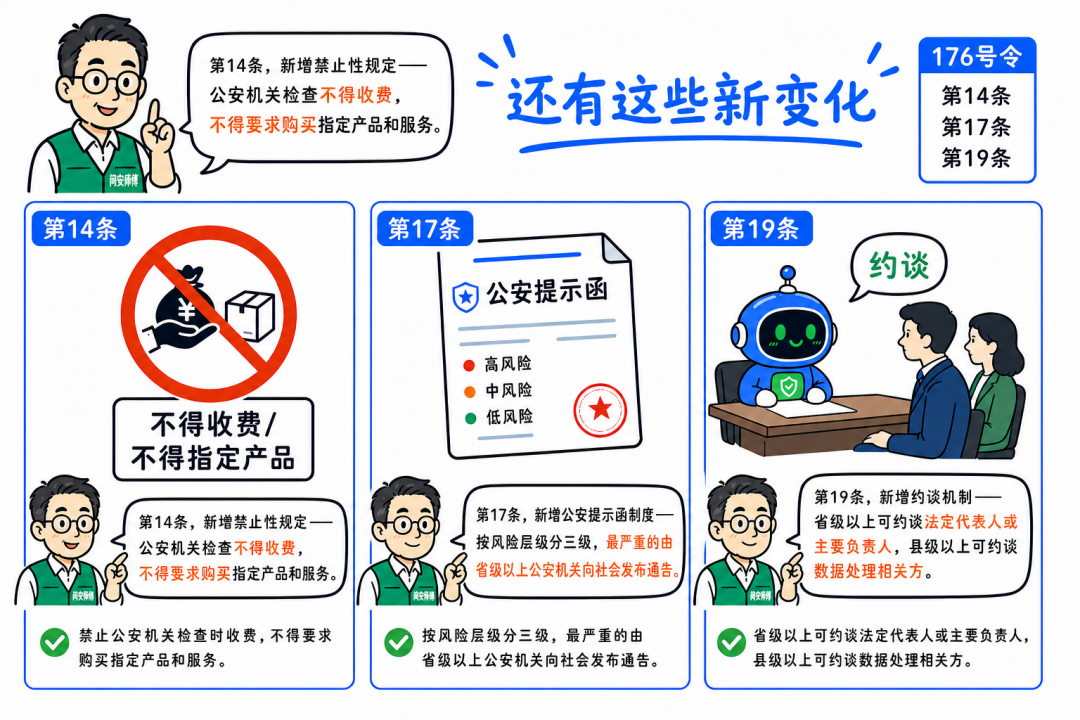
176号令第十四条划了两条红线:检查不得向被检查对象收取费用,不得要求购买、使用指定的产品和服务。"借检查之机推销设备"这条路,被明文堵死了。
第十九条是约谈机制:省级以上公安机关发现较大安全风险或发生安全事件,可以约谈网络运营者的法定代表人或者主要负责人;县级以上公安机关在数据处理、个人信息处理活动存在较大风险时,也可以约谈有关组织和个人。
处置分级递进(第十六、十七条):发现风险隐患,督促指导整改并记录在案;尚不构成违法犯罪的,发放公安提示函(分对单位、对行业主管部门、对社会发布通告三个层级);构成违法的,援引前述7部法规追责。
还有一层双向约束:检查人员和受委托的第三方机构,对知悉的国家秘密、商业秘密、个人隐私负有保密义务;玩忽职守、滥用职权、泄露出售信息的,依法处分直至追究刑事责任。
企业如何对照开展自查准备
条文层面的了解是基础,如何对照自身情况落实合规准备,建议企业从以下方面着手:
第一,明确自身定位。对照第三部分所列8类检查对象,确认企业所属类别及可能适用的检查频次。
第二,核查合规状态。对照办法第七条所列11项检查内容,逐项核查等级保护、数据安全、个人信息保护、算法安全等义务的落实情况,重点关注新增三项内容。
第三,强化技术验证能力。鉴于检查方式已转向技术验证为主,企业宜将漏洞扫描、攻击模拟、暴露面监测纳入常态化安全运营,确保防护有效性可被检验、可被证明。
下一期我们将围绕安全体检中心如何助力企业轻松自检,对照176号令全条款,从信息收集到渗透验证,手把手教你完成自检自测。